Saldırı Yüzeyi Haritalama ve Marka Bütünlüğü Analizi: Pasif Bir OSINT Çerçevesi
This write-up is also available in English: switch the site language to EN (top right).
Sorumlu ifşa ve etik notu:
Siber güvenlik standartları, sorumlu ifşa uygulamaları ve gizlilik düzenlemeleri uyarınca bu vaka çalışmasında geçen tüm şirketler, alt alan adları ve yazılım sürüm bilgileri gizlenmiştir ([REDACTED]). Bu araştırma tamamen pasif, açık kaynak meta verilere dayanır. Hedef sistemlere karşı hiçbir aktif ağ taraması, sızma ya da paket gönderimi yapılmamıştır.
Yönetici özeti
Günümüzün dijital ekosistemlerinde bir kurumun dış saldırı yüzeyini görebilmek ve marka itibarını typosquatting’e (yazım hatası taklidi alan adlarına) karşı korumak, tehdit istihbaratı ve kurumsal savunmanın kritik parçalarıdır.
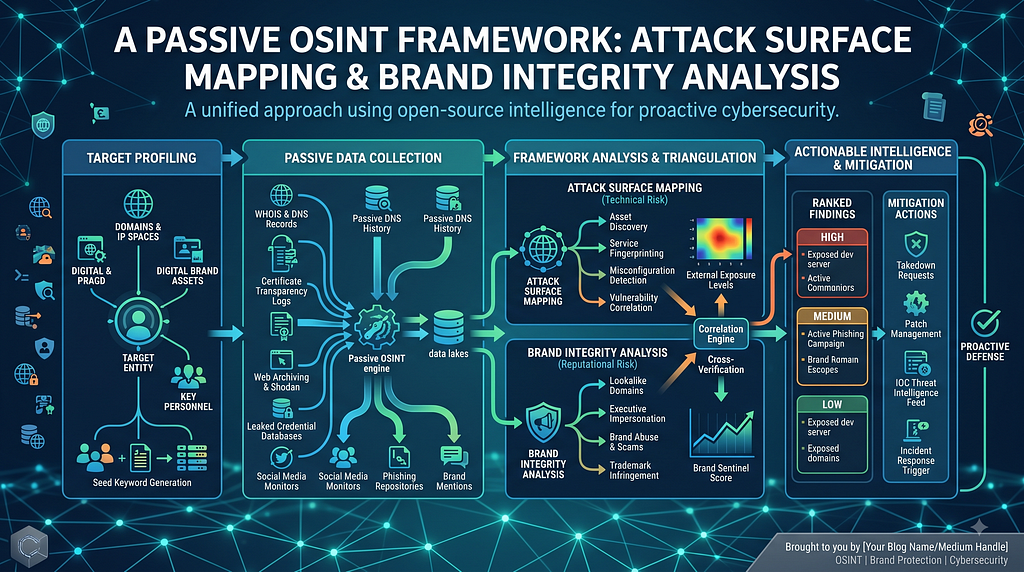
Bu vaka çalışması, Avrupalı bir FinTech ödeme altyapısına uygulanan iki aşamalı pasif açık kaynak istihbaratı (OSINT) yöntemini gösteriyor. Sertifika Şeffaflığı (CT) kayıtları ve pasif DNS analiziyle dış altyapıyı haritalıyor (açıkta kalan test ortamlarını ve üçüncü taraf API bağımlılıklarını tespit ediyor) ve farklı üst düzey alan adı varyasyonlarında marka taklidi risklerini değerlendiriyor.
1. aşama: Sertifika Şeffaflığı kayıtlarıyla dış saldırı yüzeyini haritalamak
Yöntem
Sertifika Şeffaflığı (CT) kayıtları, alan adlarına verilen SSL/TLS sertifikalarının herkese açık, yalnızca ekleme yapılabilen bir kaydını tutar. Araştırmacı, herkese açık CT arşivlerini (crt.sh gibi) sorgulayarak hedef ağı aktif olarak taramadan ya da onunla etkileşime girmeden alt alan adlarını, iç ortamları ve üçüncü taraf API bağımlılıklarını pasif olarak haritalayabilir.
Query Method: Passive CT Log EnumerationTarget Scope: Wildcard SSL Certificate FootprintsTooling: Certificate Transparency Repositories / Passive DNS AnalysisÖnemli altyapı bulguları ve sınıflandırma
Verilen SSL/TLS sertifikalarının analizi, operasyonel mimari ve tedarik zinciri bağımlılıkları hakkında işe yarar bilgiler sağladı:
1. Açıkta kalan test (staging) ve kalite güvence (QA) kümeleri
Üçüncü taraf e-ticaret entegrasyonlarının kalite güvencesi (QA) ve testi için ayrılmış birden fazla alt alan adının herkese açık olarak çözümlenebildiği tespit edildi:
[REDACTED-CMS-FRAMEWORK-01].qa.[TARGET-DOMAIN].com[REDACTED-CMS-FRAMEWORK-02].qa.[TARGET-DOMAIN].com[REDACTED-ECOMMERCE-STAGE-03].qa.[TARGET-DOMAIN].com[REDACTED-CONTROL-PANEL-04].qa.[TARGET-DOMAIN].comstaging.online.[TARGET-DOMAIN].comRisk değerlendirmesi: Eski içerik yönetim sistemi (CMS) altyapıları ya da yönetim panelleri çalıştıran, herkese açık çözümlenebilen test ortamları iç mimariyi otomatik keşif araçlarına açar. IP beyaz listesi ya da Sıfır Güven Ağ Erişimi (ZTNA) olmadan izlenmeden bırakılırsa bu uç noktalar tehdit aktörleri için olası giriş kapıları olur.
Tehdit modelleme ve zafiyet vektörleri (CVE eşleme yaklaşımı)
Pasif keşif aktif zafiyet taramasından kesinlikle kaçınsa da alt alan adlarında belirli CMS adlarının görünmesi, tehdit aktörlerine otomatik istismar araçları için hazır hedefler sunar:
- E-ticaret eklentisi istismar zincirleri: Eski ya da yamasız e-ticaret eklentisi test ortamları tarihsel olarak uzaktan kod çalıştırma (RCE) ve rastgele dosya yükleme açıklarıyla hedef alınır.
- Yönetim panellerinin açıkta olması: Yönetim uç noktalarına çözümlenen alt alan adları, kontrol panellerine yönelik kimlik bilgisi doldurma (credential stuffing) ve kaba kuvvet saldırılarına maruziyeti artırır.
2. Üçüncü taraf ödeme ve API ekosisteminin haritalanması
CT kayıtları, büyük küresel finansal teknoloji ve altyapı sağlayıcılarıyla çalışan özel API uç noktalarını ortaya çıkardı:
- Kart çıkarma ve çekirdek altyapı: api.[REDACTED-CARD-ISSUER].[TARGET-DOMAIN].com
- Ödeme geçitleri: [REDACTED-PAYMENT-GATEWAY].[TARGET-DOMAIN].com
- Yatırım ve servet teknolojisi entegrasyonları: api.[REDACTED-WEALTHTECH].[TARGET-DOMAIN].com
Analitik çıkarım: Pasif keşif, tehdit istihbaratı analistlerinin tedarik zinciri bağımlılıklarını ve üçüncü taraf entegrasyonlarını yalnızca açık kaynaktaki dijital izler üzerinden haritalamasını sağlar.
3. Çekirdek operasyon altyapısı
İç geliştirme ve iletişim protokolleriyle ilişkili alt alan adları da kataloglandı:
- git.[TARGET-DOMAIN].com (sürüm kontrol deposu uç noktası)
- imap.[TARGET-DOMAIN].com / smtp.[TARGET-DOMAIN].com (kurumsal e-posta altyapısı)
2. aşama: Marka bütünlüğü ve typosquatting analizi
Tehdit senaryosu
Kötü niyetli aktörler, mobil cüzdan kullanıcılarını hedef alan kimlik bilgisi toplama, hesap ele geçirme (ATO) dolandırıcılıkları ya da oltalama kampanyaları için alan adı varyasyonları kaydederek (typosquatting / TLD squatting) FinTech markalarını düzenli olarak hedef alır.
Araştırma vakası: Üst düzey alan adı varyasyonu analizi
Altyapı izlemesi sırasında üst düzey alan adı varyasyonları (örneğin .net türevleri) pasif çözümleme analizine tabi tutuldu.
Geçmiş alt alan adı izi
Hedef alan adı varyasyonuna ait geçmiş sertifika kayıtları standart paylaşımlı hosting hizmeti yapılarını ortaya çıkardı:
- cpanel.[TARGET-DOMAIN].net
- webmail.[TARGET-DOMAIN].net
- mail.[TARGET-DOMAIN].net
Aktif çözümleme ve tarama (Urlscan.io)
Varlığın kötü amaçlı açılış sayfaları ya da oltalama kitleri sunup sunmadığını belirlemek için Urlscan.io üzerinden otomatik, arayüzsüz tarayıcı taraması yapıldı.
Target Analyzed: [TARGET-DOMAIN].netScan Result: HTTP 400 / DNS Resolution Error (NXDOMAIN)A/AAAA Record Status: Inactive / UnresolvedStratejik tehdit istihbaratı değerlendirmesi
Aktif bir IP adresinin çözümlenememesi üç stratejik değerlendirmeye götürüyor:
- Savunma amaçlı marka kaydı: Kurum, başkalarının kaydetmesini önlemek için alan adı türevlerini savunma amaçlı elinde tutuyor ve DNS kayıtlarını atanmamış ya da park edilmiş bırakıyor olabilir.
- Kaldırma sonrası pasiflik: Alan adı daha önce ihlal edici içerik barındırmış ve ardından hosting’i sonlandırılmış ya da idari olarak kaldırılmış olabilir.
- Uyuyan altyapı riski: Uykudaki bir alan adı ilgi çekici bir varlık olmaya devam eder. Gelecekte oltalama kampanyaları için A ya da MX kayıtlarının yeniden oluşturulup oluşturulmadığını tespit etmek için sürekli pasif DNS izlemesi gerekir.
Uygulanabilir öneriler ve savunma stratejileri
Bu OSINT araştırmasının bulgularına dayanarak marka koruma ve güvenlik operasyonları ekipleri için şu savunma önlemleri öneriliyor:
- Test ortamlarında erişim kontrolü: Herkese açık olmalarını önlemek için tüm test ve QA uç noktalarına erişimi kurumsal VPN ya da Sıfır Güven Ağ Erişimi (ZTNA) arkasına alın.
- Otomatik CT kayıt uyarıları: Marka adlarını içeren yeni SSL sertifikaları verildiğinde gerçek zamanlı uyarı almak için otomatik izleme araçları kullanın.
- Pasif DNS izleme listeleri: DNS kaydı değişikliklerini anında fark etmek için alan adı varyasyonlarını sürekli izleme listelerinde tutun.
- Kaldırma talebi protokolleri: Aktif oltalama tespit edildiğinde kayıt kuruluşuna kaldırma taleplerini hızlandırmak için önceden hazırlanmış kanıt kayıtları (WHOIS geçmişi, sertifika kayıtları) bulundurun.
Sonuç
Bu araştırma, kurumsal saldırı yüzeylerini haritalamada ve marka bütünlüğünü izlemede pasif OSINT yöntemlerinin faydasını gösteriyor. Sertifika Şeffaflığı analizini aktif alan adı doğrulamasıyla birleştiren güvenlik ve istihbarat ekipleri, sorumlu ifşa kurallarına sıkı sıkıya uyarak açıkta kalan varlıkları tespit edebilir, üçüncü taraf ekosistem bağımlılıklarını anlayabilir ve oltalama risklerini önceden azaltabilir.
Kullanılan araçlar ve kaynaklar
- Sertifika Şeffaflığı arşivleri: crt.sh
- Pasif tarama ve sandbox analizi: Urlscan.io
- DNS altyapısı sorguları: ViewDNS.info
İlk yayımlandığı yer: Medium