Finansal İstihbarat: Fidye Yazılımı Ödemelerini Ağ Trafiğinden (PCAP) Blokzincir Atfına Kadar İzlemek
This write-up is also available in English: switch the site language to EN (top right).
Finansal istihbarat (FININT) ve siber soruşturmalarda yasa dışı paranın izini sürmek çoğu zaman ağ düzeyindeki kanıtlarla dağıtık, herkese açık defterler arasında köprü kurmayı gerektirir.
Bu çözüm, OSINT Industries CTF’teki Financial Intelligence görevinin çözüm yöntemini baştan sona anlatıyor: Wireshark’ta ham paket kaydı analizinden blokzincir istihbaratı platformlarıyla karşı tarafın tespitine kadar.
Kullanılan araçlar
- Wireshark: Ağ paketi analizi ve TCP akışlarının yeniden oluşturulması.
- Arkham Intelligence: Blokzincir analitiği, kurum kümeleme ve karşı taraf takibi.
1. adım: Ağ trafiği analizi ve cihaz profili
Araştırma verilen kayıt dosyasıyla başladı: finint.pcap.
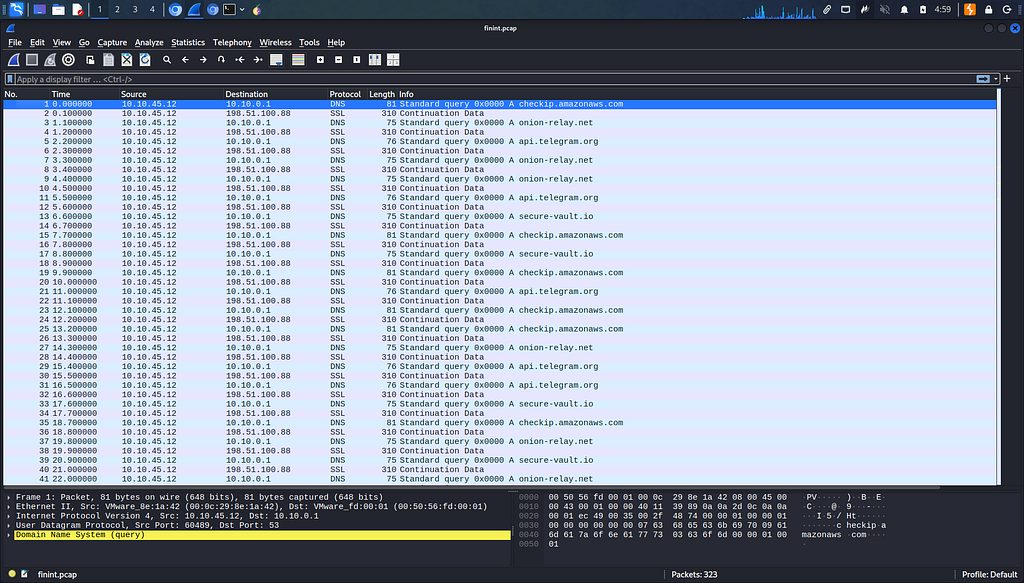
Dosya Wireshark’a yüklendikten sonra ilk hedef 10.10.45.12 cihazından çıkan trafiği incelemekti. Kayıt, dış altyapıya giden oturumlar kuran tekrarlanan DNS sorgularını ve SSL/TLS el sıkışmalarını gösteriyordu:
- checkip.amazonaws.com — Genel IP tespiti
- onion-relay.net — Tor yönlendirme altyapısı
- api.telegram.org — Olası otomatik bildirim / komuta-kontrol kanalı
- secure-vault.io — Dış arka uç altyapısı
2. adım: Şifresiz iletişimi ayırmak
Trafik akışı incelenirken 65 numaralı çerçevede şifrelenmemiş bir HTTP POST isteği dikkat çekti.
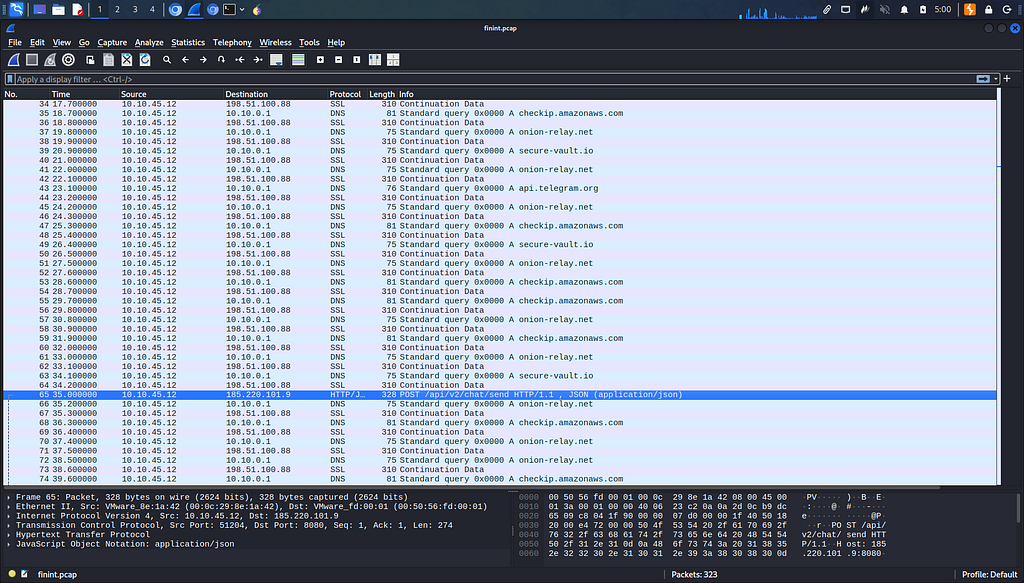
Veri, /api/v2/chat/send adresinin DarkChat-Client/3.0 User-Agent’ıyla 185.220.101.9:8080’e şifresiz JSON verisi gönderdiğini gösteriyordu.
TCP akışını takip etmek (tcp.stream eq 32) #payouts-private odasındaki sohbet oturumunun tamamını yeniden oluşturdu. Yazışmada CoinLaunderer adlı kullanıcı yatırılacak adresi sordu, Blackcat ise doğrudan fidye ödeme adresini verdi
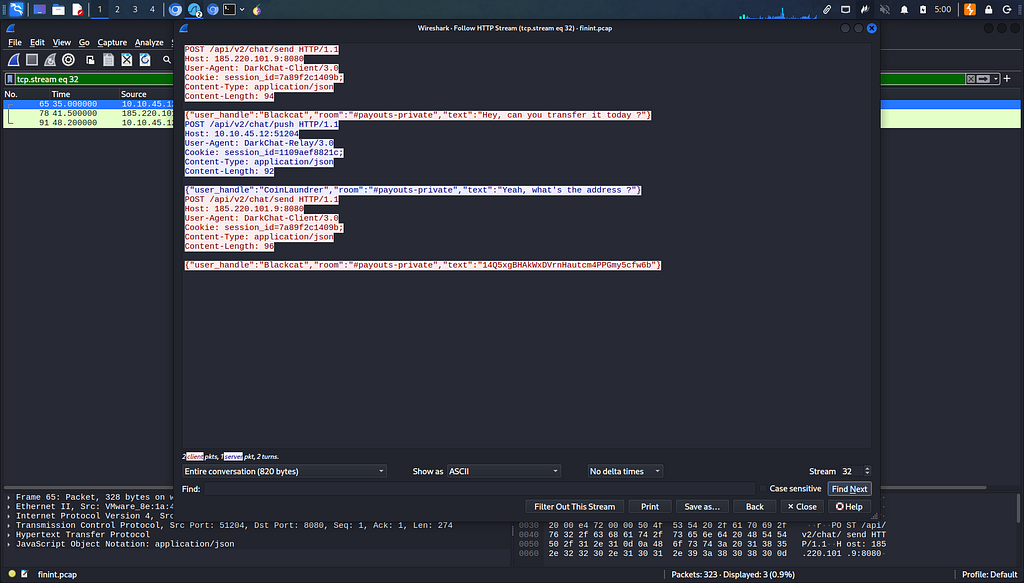
Çıkarılan ödeme adresi: 14Q5xgBHAkWxDVrnHautcm4PPGmy5cfw6b
3. adım: Blokzincir adli incelemesi ve karşı tarafın tespiti
Hedef ödeme adresi çıkarıldıktan sonra araştırma Arkham Intelligence ile zincir üstü analize geçti.
14Q5xgBHAkWxDVrnHautcm4PPGmy5cfw6b adresini aramak kurum kümeleme etiketini hemen doğruladı: BlackCat / Ransomware.
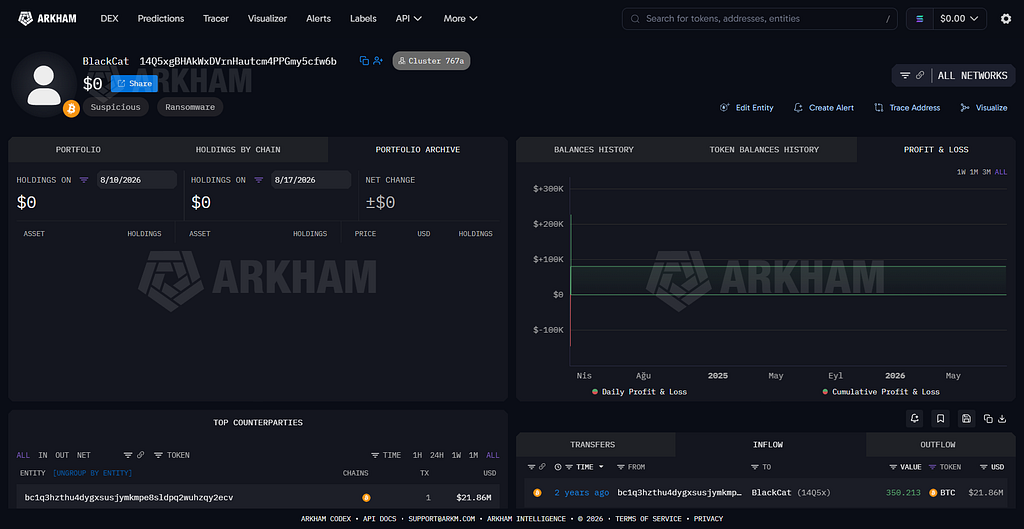
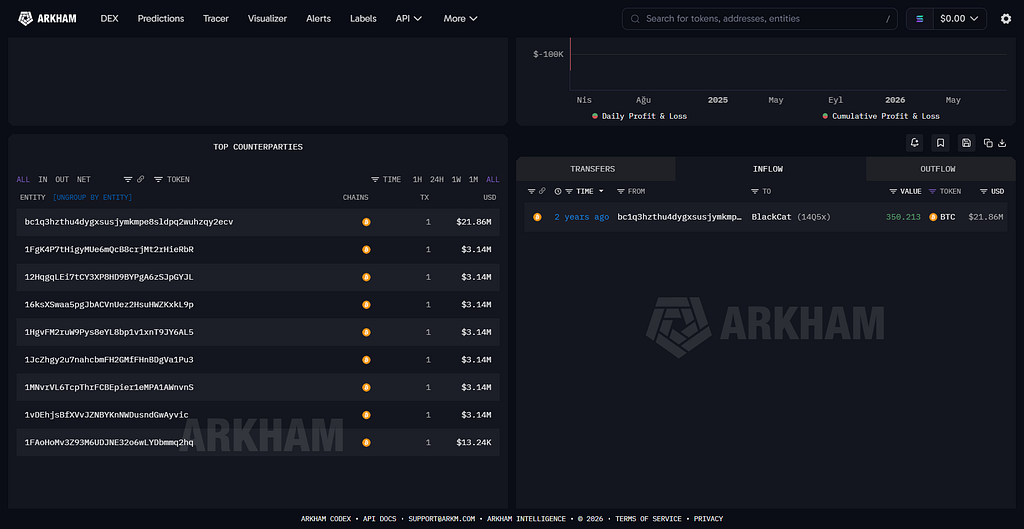
Son transfer kayıtları daha küçük işlemler gösterse de görev, asıl 350,21 BTC’lik transferi yapan kaynak cüzdanı bulmayı istiyordu.
Fon akışının tamamını takip etmek için:
- Zaman filtresi varsayılan görünümden ALL (Tümü) seçeneğine alındı.
- Top Counterparties / Inflow (En büyük karşı taraflar / giriş) panelinde gelen işlemler toplam hacme göre sıralandı.
- Karşı taraf listesinin en üstünde 350,213 BTC (~21,86 milyon dolar) gönderen asıl kaynak işlem ayrıldı.
Tehdit göstergeleri (IOC) ve temel kanıtlar
KategoriTür / tanımlayıcıBağlam / açıklamaAğ185.220.101.9:8080DarkChat API’sini barındıran dış sohbet sunucusuAğtcp.stream eq 32Şifresiz fidye pazarlığını içeren TCP akışıAlan adısecure-vault.io, onion-relay.netPCAP’teki ilişkili dış altyapıKripto (alıcı)14Q5xgBHAkWxDVrnHautcm4PPGmy5cfw6bBlackCat fidye yazılımının alıcı cüzdanıKripto (kaynak)bc1q3hzthu4dygxsusjymkmpe8sldpq2wuhzqy2ecv350,213 BTC gönderen asıl kaynak
Çıkarılacak dersler
- Şifresiz ağ kanalları: Tehdit aktörleri çoğu zaman özel yapım ya da yanlış yapılandırılmış mesajlaşma istemcilerine (DarkChat) güvenir ve kritik finansal bilgileri şifresiz veride açıkta bırakır.
- Çok katmanlı eşleştirme: Zincir dışı ağ incelemesini zincir üstü blokzincir istihbaratıyla birleştirmek, iletişimi doğrudan arkadaki finansal altyapıya bağlamayı sağlar.
- Hacme göre filtreleme: Yüksek profilli kripto para kümelerini incelerken zaman aralığını genişletmek ve karşı tarafları işlem hacmine göre filtrelemek, asıl şantaj ödemelerini ara aklama adımlarından ayırmak için şarttır.
Alıcı cüzdan ve asıl gönderici cüzdan bulunduktan sonra görevin OSINT{ReceivingWallet_SendingWallet} cevap formatı doğrudan tamamlanabilir
İlk yayımlandığı yer: Medium